Hanno destato scalpore (e parecchi interrogativi) i recenti annunci di comportamenti anomali da parte di agenti di intelligenza artificiale, quell’IA che ormai capeggia in tutti gli slogan di prodotti tecnologici. In sintesi, alcuni agenti di OpenAI (società che produce ChatGPT) hanno seguito così pedissequamente le istruzioni degli sviluppatori tanto da “uscire” dal loro ambiente di sviluppo durante un test di sicurezza informatica. Il loro involontario (umanamente parlando) accesso a internet ha causato un attacco alla piattaforma Hugging Face, nella quale gli agenti di IA avevano individuato alcune vulnerabilità di sicurezza. L’episodio, cui è seguito l’annuncio di altri 6 comportamenti anomali da parte di agenti di IA di OpenAI nella sola estate 2026, ha suscitato parecchio allarmismo: c’è addirittura chi ha gridato all’annientamento dell’umanità, alla conquista di internet da parte di software di intelligenza artificiale, eccetera. Molte personalità di spicco del mondo IA – da Jakub Pachocki (OpenAI) a Dario Amodei (Anthropic) – hanno dichiarato la necessità di un rallentamento dello sviluppo dei modelli di IA, un’evenienza auspicata anche da Papa Leone XIV nella sua recente enciclica Magnifica Humanitas.
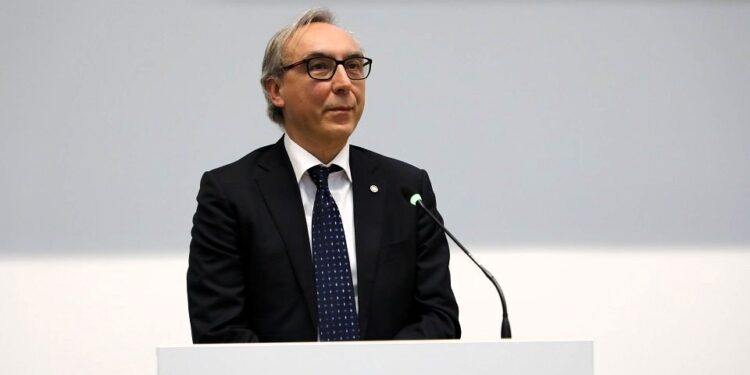
«Il fatto c’è stato, ma non dobbiamo cedere all’allarmismo. È soprattutto un tema di sicurezza informatica». A gettare acqua sul fuoco ci pensa il prof. Gian Luca Foresti, docente di Cybersecurity e di Artificial vision all’Università di Udine, dove dirige anche il master in Intelligence and Emerging Technologies.
Professore, cosa è successo?
«I sistemi di IA velocizzano l’individuazione di vulnerabilità nei software, nei firmware e negli hardware, potendo, come nel caso attuale, automatizzare un possibile attacco. I recenti incidenti, resi pubblici dalle stesse aziende che li hanno sperimentati, confermano un fatto reale: ci sono degli agenti “intelligenti” che in fase di test sono andati oltre il compito assegnato. Opererei quindi una distinzione con i titoli apparsi sui giornali: il rischio esiste, però non è certamente una presa di potere su internet.»
C’è qualcosa di cui preoccuparsi?
«Quello che vedo io, e che in qualche modo può allarmare, è un cambio di scala e di velocità degli attacchi informatici. Fino a qualche anno fa (possiamo dire anche qualche mese fa) questi attacchi richiedevano molto tempo per poter essere messi in pratica da parte di squadre di esperti; adesso queste azioni potrebbero diventare economiche, molto veloci e anche facilmente ripetibili proprio perché eseguite da agenti di IA.»

Il tema quindi afferisce alla sicurezza informatica. Cosa si può fare per contrastare eventuali attacchi?
«Continuare a lavorare nella direzione della cyber-sicurezza, cioè mantenere aggiornati i sistemi, fare in modo che tutte le buone pratiche della sicurezza informatica vengano messe a punto e in ultimo, chiaramente, tenere un occhio agli investimenti in questa direzione. La sicurezza informatica non è certamente gratuita.»
Questo è il punto di vista di chi è attaccato. Ma che intenzioni sono chieste a chi sviluppa IA?
«C’è sempre un doppio binario. Quelli di IA sono certamente sistemi “senza intenzioni” che però possono produrre comunque degli effetti concreti se noi che li guidiamo gli diamo accesso a strumenti reali formulandogli una domanda o un obiettivo in modo non corretto. Quando succede un incidente, molto spesso l’obiettivo che gli era stato dato prevedeva una serie di azioni, dando per scontato di non commetterne altre. Quindi a chi dobbiamo risalire? Chiaramente a chi progetta, a chi autorizza e soprattutto chi controlla, quindi l’uomo. Ci rifacciamo anche all’enciclica del Papa che ci deve fare riflettere.»
Ha citato la responsabilità, uno dei principi cardine dello sviluppo dell’IA teorizzati già negli anni 2016-2017. Ce n’è un altro, quello della trasparenza, secondo cui lo sviluppo dell’IA dev’essere accessibile, verificabile, comprensibile. È davvero possibile?
«Il principio è assolutamente valido, però lo dobbiamo calare nel contesto reale. Se partiamo dal presupposto di volere la trasparenza totale, significa che tutto il materiale di addestramento dell’IA e tutto il codice che viene sviluppato devono essere pubblici. Nel concreto dobbiamo sottolineare due aspetti che non possiamo tralasciare. Il primo è il segreto industriale: non dimentichiamo che la tecnologia è un mercato che in questo momento è estremamente competitivo. Inoltre, nel momento in cui rendo disponibile tutto il codice, esso può essere utilizzato da chi poi voglia commettere qualcosa di scorretto in ambito informatico. Per questo, più che di trasparenza parlerei di verificabilità.»
Chi può verificare questi modelli di IA?
«Bisogna che siano soggetti indipendenti, ovviamente competenti: autorità pubbliche, ricercatori riconosciuti a livello internazionale che possano testare questi sistemi e controllarli prima che vengano messi sul mercato.»
L’intervista completa, a firma di Giovanni Lesa, si può leggere nell’edizione de La Vita Cattolica del 23 settembre 2026.